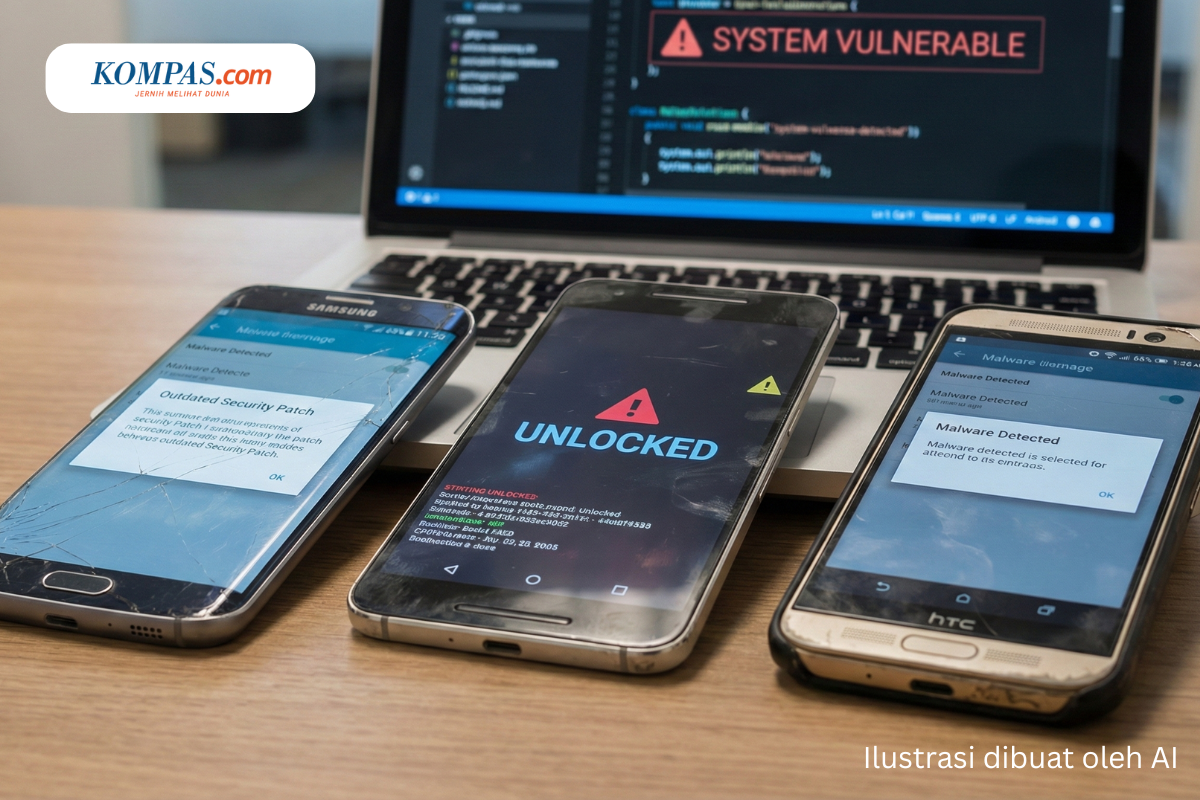
Pengguna Android 14, 15, dan 16 Diminta Update, Celah Aktif Mengintai Pengguna ponsel Android kembali diminta lebih waspada setelah Google merilis paket keamanan Juni 2026. Pembaruan ini bukan sekadar perbaikan rutin bulanan, melainkan menutup sejumlah celah keamanan yang menyasar perangkat dengan Android 14, Android 15, dan Android 16. Salah satu celah yang paling disorot adalah CVE 2025 48595, karena sudah ada indikasi dipakai dalam serangan terbatas.
Peringatan ini penting karena ponsel kini menyimpan banyak data pribadi. Mulai dari percakapan keluarga, foto, email, aplikasi bank, dompet digital, akun kerja, sampai dokumen penting. Ketika sistem operasi memiliki celah, penyerang dapat mencari jalan untuk masuk lebih dalam ke perangkat. Itulah sebabnya pembaruan keamanan tidak boleh dianggap sebagai notifikasi biasa yang bisa ditunda terlalu lama.
Google menyebut level patch keamanan 5 Juni 2026 atau yang lebih baru sudah mencakup seluruh perbaikan dalam bulletin Juni. Pengguna perlu memeriksa menu pembaruan di ponsel masing masing, terutama jika memakai perangkat yang masih berada di Android 14, Android 15, atau Android 16. Untuk pengguna yang belum mendapat pembaruan, langkah terbaik adalah memantau jadwal dari merek ponsel dan menghindari pemasangan aplikasi dari sumber tidak resmi.
Celah Android Juni 2026 Menjadi Sorotan
Pembaruan keamanan Android Juni 2026 menarik perhatian karena memuat perbaikan dalam jumlah besar. Laporan keamanan menyebut ada lebih dari seratus celah yang ditambal dalam paket ini. Isunya tersebar di beberapa bagian sistem, termasuk Framework, System, kernel, dan komponen dari pembuat cip.
Bagian Framework menjadi salah satu yang paling disorot. Framework adalah lapisan penting Android yang menjadi jembatan antara aplikasi dan layanan sistem. Jika bagian ini memiliki celah, risikonya bisa lebih serius karena banyak fungsi ponsel bergantung pada lapisan tersebut.
Celah CVE 2025 48595 disebut sebagai masalah integer overflow. Secara sederhana, ini terjadi ketika sistem salah menangani nilai angka dalam proses tertentu. Kesalahan seperti itu dapat membuka jalan bagi eksekusi kode atau peningkatan hak akses. Dalam kasus ini, penyerang dapat memanfaatkan celah tanpa membutuhkan interaksi tambahan dari pengguna setelah jalur awal serangan terbuka.
Kondisi seperti ini membuat pembaruan menjadi mendesak. Celah yang sudah mendapat indikasi eksploitasi tidak bisa dipandang sebagai persoalan teoretis. Walau serangannya disebut terbatas dan tertarget, pengguna umum tetap perlu menutup pintu risiko secepat mungkin.
Android 14, 15, dan 16 Masuk Daftar Terdampak
Google mencantumkan Android 14, Android 15, Android 16, dan Android 16 QPR2 sebagai versi yang mendapat pembaruan terkait celah tersebut. Ini berarti perangkat yang menjalankan versi modern Android tetap perlu diperbarui. Pengguna tidak boleh merasa aman hanya karena sistemnya masih tergolong baru.
Banyak pemilik ponsel beranggapan bahwa risiko keamanan lebih sering menyerang perangkat lama. Anggapan itu tidak sepenuhnya salah, tetapi juga tidak cukup. Perangkat baru tetap dapat memiliki celah karena sistem operasi modern sangat kompleks. Semakin banyak fitur, layanan, dan integrasi, semakin besar pula area yang harus dijaga.
Android 14 masih dipakai luas pada banyak perangkat. Android 15 menjadi sistem utama di banyak ponsel keluaran terbaru. Android 16 juga mulai hadir di perangkat baru dan perangkat yang memperoleh pembaruan besar. Karena itu, cakupan peringatan kali ini cukup luas.
Pengguna perlu melihat dua hal. Pertama, versi Android yang dipakai. Kedua, level patch keamanan. Versi Android yang tinggi belum tentu berarti patch keamanan sudah terbaru. Ponsel bisa memakai Android 15, tetapi level keamanannya masih tertinggal beberapa bulan.
Mengapa Update Tidak Boleh Ditunda
Pembaruan keamanan sering kalah perhatian dibanding pembaruan fitur. Banyak orang lebih tertarik pada tampilan baru, kamera yang lebih canggih, atau fitur AI. Padahal, pembaruan keamanan adalah lapisan perlindungan paling penting agar data tetap aman.
Jika pembaruan ditunda, ponsel tetap berada dalam keadaan rentan. Penyerang dapat memanfaatkan celah yang sudah diketahui publik. Setelah bulletin dirilis, informasi mengenai kelemahan sistem biasanya semakin banyak dibaca oleh peneliti keamanan, pembuat alat uji, dan pihak yang berniat jahat.
Dalam kasus CVE 2025 48595, risiko menjadi lebih besar karena ada catatan eksploitasi terbatas. Artinya, celah ini tidak hanya ditemukan di laboratorium. Sudah ada tanda bahwa pihak tertentu mencoba atau telah memakainya dalam serangan nyata.
Pembaruan tidak selalu terasa membawa perubahan langsung. Setelah dipasang, tampilan ponsel mungkin tetap sama. Namun, di balik layar, sistem sudah menutup lubang yang dapat dipakai untuk mengambil alih hak akses, mencuri data, atau melemahkan perlindungan perangkat.
“Update keamanan memang tidak selalu terlihat menarik, tetapi sering kali menjadi garis tipis antara perangkat yang aman dan perangkat yang terbuka bagi penyusup.”
Apa Itu CVE 2025 48595
CVE 2025 48595 adalah celah di Android Framework yang berkaitan dengan integer overflow. Dalam penilaian keamanan, celah ini memiliki skor tinggi 8,4. Skor tersebut menunjukkan bahwa risikonya serius dan perlu mendapat perhatian segera.
Celah ini dapat berujung pada peningkatan hak akses secara lokal. Istilah lokal di sini berarti penyerang biasanya membutuhkan jalan awal di perangkat, misalnya melalui aplikasi berbahaya atau metode lain yang sudah berhasil masuk ke ponsel. Setelah itu, celah dapat dipakai untuk mendapatkan akses lebih tinggi.
Hal yang membuat celah ini berbahaya adalah tidak membutuhkan interaksi pengguna tambahan. Pengguna tidak harus menekan tombol tertentu setelah proses awal terjadi. Dalam skenario serangan tertarget, hal semacam ini sangat berharga bagi penyerang karena mengurangi peluang korban menyadari ada aktivitas mencurigakan.
Google tidak membuka rincian siapa target serangan, siapa pelakunya, atau seberapa luas serangan tersebut. Sikap ini umum dilakukan dalam pengumuman keamanan agar tidak memberi petunjuk tambahan kepada penyerang lain.
Ponsel Bisa Menjadi Target Meski Pengguna Berhati Hati
Banyak pengguna merasa sudah cukup aman karena tidak sembarangan membuka tautan. Kebiasaan itu memang baik, tetapi belum cukup. Serangan digital dapat masuk melalui banyak jalur. Aplikasi yang tampak biasa, berkas yang terlihat aman, atau layanan yang sudah terpasang dapat menjadi pintu awal bila ada celah.
Android memiliki Google Play Protect untuk membantu mendeteksi aplikasi berbahaya. Namun, lapisan perlindungan tetap harus dibarengi pembaruan sistem. Play Protect dapat memberi peringatan, tetapi patch keamanan menutup kelemahan di bagian inti sistem.
Pengguna yang sering memasang aplikasi dari luar Play Store memiliki risiko lebih besar. File APK dari sumber tidak jelas dapat berisi kode berbahaya. Jika ponsel belum diperbarui, aplikasi semacam itu bisa mencari celah tambahan untuk memperoleh akses lebih luas.
Risiko juga meningkat pada pengguna yang menyimpan data sensitif. Aktivis, jurnalis, pegawai pemerintah, pebisnis, pekerja keuangan, dan orang dengan akses informasi penting perlu lebih cepat memasang pembaruan. Namun pengguna biasa pun tidak boleh mengabaikan, karena data pribadi tetap bernilai bagi pelaku kejahatan digital.
Level Patch 5 Juni 2026 Jadi Patokan
Google membagi pembaruan keamanan Android dalam beberapa level patch. Pada bulletin Juni 2026, level 1 Juni 2026 menutup sejumlah isu inti. Level 5 Juni 2026 mencakup seluruh perbaikan, termasuk tambahan untuk kernel dan komponen pihak ketiga seperti cip dari beberapa produsen.
Bagi pengguna, cara paling mudah adalah mencari tulisan level patch keamanan Android di menu pengaturan. Jika sudah tertulis 5 Juni 2026 atau tanggal yang lebih baru, perangkat sudah berada pada tingkat perlindungan terbaru untuk bulletin tersebut. Jika masih tertulis Mei 2026 atau lebih lama, perangkat belum menerima paket keamanan terbaru.
Pada ponsel Pixel, pembaruan biasanya datang lebih cepat. Pada merek lain seperti Samsung, Xiaomi, Oppo, Vivo, Realme, Motorola, OnePlus, dan lainnya, jadwal bisa berbeda. Produsen perlu menyesuaikan patch dengan perangkat, antarmuka, cip, operator, dan wilayah penjualan.
Perbedaan jadwal ini menjadi persoalan lama di ekosistem Android. Satu merek bisa cepat untuk model flagship, tetapi lebih lambat untuk model kelas menengah atau perangkat lama. Karena itu, pengguna perlu aktif memeriksa, bukan hanya menunggu notifikasi.
Cara Cek Pembaruan di Ponsel Android
Pengguna dapat memeriksa pembaruan melalui menu pengaturan. Pada banyak perangkat, jalurnya adalah Pengaturan, Sistem, lalu Pembaruan software. Beberapa merek memakai nama berbeda, seperti Pembaruan perangkat lunak, Tentang ponsel, atau Keamanan dan privasi.
Setelah masuk ke menu pembaruan, tekan tombol periksa update. Jika pembaruan tersedia, sambungkan ponsel ke WiFi dan pastikan baterai cukup. Google menyarankan perangkat memiliki daya yang memadai sebelum proses berjalan karena ukuran update bisa besar dan membutuhkan waktu.
Pengguna juga perlu memeriksa Google Play system update. Pada sebagian perangkat, pembaruan ini ada di menu Keamanan dan privasi. Walau berbeda dari update sistem utama, pembaruan Google Play system tetap penting karena menambal bagian tertentu dari layanan Android.
Setelah update selesai, restart perangkat jika diminta. Pada beberapa ponsel, patch baru benar benar aktif setelah perangkat menyala ulang. Jangan menunda restart terlalu lama karena pembaruan belum bekerja penuh sebelum proses selesai.
Jika Update Belum Tersedia
Tidak semua pengguna akan menerima pembaruan pada hari yang sama. Jika ponsel belum menampilkan update, jangan langsung panik. Pembaruan Android sering dikirim bertahap berdasarkan merek, model, wilayah, operator, dan kebijakan produsen.
Namun, pengguna tetap perlu mengambil langkah aman. Hindari memasang aplikasi dari sumber tidak resmi. Jangan memberikan izin akses yang tidak perlu kepada aplikasi. Periksa aplikasi yang jarang dipakai dan hapus jika tidak jelas asalnya. Aktifkan Play Protect. Jangan membuka berkas atau tautan dari pengirim yang tidak dikenal.
Pengguna juga bisa memantau laman resmi merek ponsel. Produsen besar biasanya memiliki daftar perangkat yang mendapat pembaruan bulanan atau triwulanan. Jika perangkat masih dalam masa dukungan, update biasanya akan datang dalam beberapa hari atau pekan.
Jika ponsel sudah terlalu lama tidak menerima patch keamanan, pengguna perlu mempertimbangkan risiko pemakaian. Perangkat yang tidak lagi didukung akan semakin rentan dari waktu ke waktu. Untuk ponsel yang dipakai transaksi keuangan, pekerjaan, atau menyimpan data penting, dukungan keamanan harus menjadi pertimbangan utama.
Jangan Sembarangan Memasang APK
Salah satu kebiasaan paling berisiko di Android adalah memasang APK dari luar toko resmi tanpa memeriksa asalnya. Banyak pengguna melakukan ini untuk mendapatkan aplikasi lebih cepat, fitur premium, gim modifikasi, atau aplikasi yang tidak tersedia di wilayah tertentu. Kebiasaan tersebut bisa membuka pintu serangan.
Aplikasi dari luar toko resmi tidak selalu melewati pemeriksaan keamanan yang memadai. Beberapa file dapat menyamar sebagai aplikasi populer, tetapi menyisipkan kode untuk mencuri data, membaca pesan, merekam aktivitas, atau meminta izin berlebihan.
Dalam keadaan ada celah seperti CVE 2025 48595, aplikasi berbahaya dapat menjadi pintu awal. Setelah berada di ponsel, aplikasi bisa mencoba memanfaatkan kelemahan sistem untuk mendapatkan akses lebih tinggi. Inilah alasan pengguna diminta lebih disiplin sampai patch terpasang.
Jika harus memasang aplikasi di luar toko resmi karena kebutuhan kerja, pastikan sumbernya benar benar resmi dari pengembang. Hindari file yang dibagikan ulang melalui grup pesan, iklan mencurigakan, atau situs yang menawarkan versi modifikasi.
Pengguna Bank Digital Perlu Lebih Waspada
Ponsel Android kini banyak dipakai untuk transaksi keuangan. Aplikasi bank, dompet digital, pinjaman, investasi, dan kripto sering berada dalam satu perangkat. Jika ponsel rentan, data keuangan dapat ikut terancam.
Pembaruan keamanan membantu melindungi sistem, tetapi pengguna tetap perlu menjaga kebiasaan digital. Gunakan kunci layar yang kuat. Aktifkan biometrik jika tersedia. Jangan membagikan kode OTP. Jangan menyimpan kata sandi di catatan biasa. Gunakan autentikasi dua langkah untuk akun penting.
Aplikasi keuangan sebaiknya selalu diperbarui dari toko resmi. Pengembang aplikasi bank biasanya merilis pembaruan untuk menutup celah dan memperkuat perlindungan. Mengabaikan update aplikasi sama berisikonya dengan mengabaikan update sistem.
Bila ponsel menunjukkan tanda aneh, seperti baterai cepat habis, aplikasi terbuka sendiri, muncul iklan berlebihan, atau ada aplikasi yang tidak dikenal, segera periksa. Hapus aplikasi mencurigakan, jalankan pemeriksaan Play Protect, dan pertimbangkan bantuan teknisi resmi jika masalah berlanjut.
Merek Ponsel Memiliki Tanggung Jawab Besar
Pembaruan Android tidak hanya bergantung pada Google. Setelah Google merilis patch, produsen ponsel perlu mengadaptasi dan mengirimkannya ke perangkat masing masing. Proses ini membuat kecepatan update antar merek berbeda.
Merek yang memiliki komitmen pembaruan panjang memberi nilai lebih bagi konsumen. Saat membeli ponsel, orang tidak boleh hanya melihat kamera, desain, atau RAM. Janji pembaruan keamanan juga penting. Ponsel dengan dukungan panjang akan lebih aman dipakai dalam beberapa tahun.
Produsen perlu menyampaikan jadwal dengan jelas. Pengguna membutuhkan kepastian apakah perangkat mereka mendapat patch Juni, kapan giliran wilayah Indonesia, dan model mana yang masuk daftar. Keterbukaan seperti ini membantu pengguna mengambil keputusan.
Bagi pasar Indonesia, informasi update sering kali belum menjadi perhatian utama. Padahal, jumlah pengguna Android sangat besar. Satu celah keamanan dapat menyentuh jutaan perangkat bila pembaruan terlambat atau tidak dipasang.
“Keamanan ponsel bukan hanya urusan pengguna. Produsen juga wajib bergerak cepat karena perangkat yang mereka jual sudah menjadi tempat menyimpan kehidupan digital konsumen.”
Update Bukan Berarti Semua Risiko Hilang
Memasang patch keamanan adalah langkah penting, tetapi bukan satu satunya perlindungan. Pengguna tetap perlu menjaga pola pemakaian. Sistem yang sudah diperbarui masih bisa berisiko jika pengguna memberikan izin berlebihan, memasang aplikasi palsu, atau tertipu tautan berbahaya.
Setiap aplikasi yang meminta akses lokasi, mikrofon, kamera, kontak, SMS, dan penyimpanan perlu diperiksa. Jika aplikasi kalkulator meminta akses kontak, itu patut dicurigai. Jika aplikasi wallpaper meminta izin membaca pesan, pengguna harus berhati hati.
Gunakan kata sandi berbeda untuk akun penting. Hindari memakai tanggal lahir atau nama mudah ditebak. Aktifkan pengelola kata sandi tepercaya jika perlu. Jangan menyimpan semua akun penting tanpa pengaman tambahan.
Pembaruan keamanan bekerja paling baik ketika dipadukan dengan kebiasaan digital yang sehat. Sistem ditambal, aplikasi diperbarui, izin diperiksa, dan pengguna tidak mudah tergoda memasang file aneh.
Android Lama Perlu Diperhatikan
Peringatan kali ini menyasar Android 14, 15, dan 16. Namun, pengguna Android yang lebih lama juga perlu memperhatikan kondisi perangkatnya. Jika ponsel sudah tidak mendapat patch keamanan, risiko akan terus bertambah.
Perangkat lama masih bisa dipakai untuk fungsi ringan, tetapi sebaiknya tidak dipakai untuk urusan sensitif jika tidak lagi mendapat dukungan. Transaksi keuangan, email kerja, penyimpanan dokumen penting, dan akun utama lebih aman dilakukan di perangkat yang masih memperoleh pembaruan.
Banyak pengguna mempertahankan ponsel lama karena masih berfungsi. Hal itu wajar. Namun, keamanan digital tidak hanya soal ponsel masih menyala. Dukungan patch menjadi bagian penting dari kelayakan perangkat di era sekarang.
Jika membeli ponsel baru, periksa janji pembaruan. Beberapa merek sudah menawarkan dukungan keamanan hingga beberapa tahun. Pilihan seperti itu dapat memberi rasa aman lebih lama, terutama bagi pengguna yang tidak sering mengganti perangkat.
Langkah Aman untuk Pengguna Android di Indonesia
Pengguna Android di Indonesia dapat mengambil beberapa langkah sederhana. Periksa level patch keamanan. Pasang update jika tersedia. Aktifkan Play Protect. Perbarui aplikasi dari toko resmi. Hapus aplikasi tidak dikenal. Hindari APK modifikasi. Periksa izin aplikasi. Gunakan kunci layar yang kuat.
Untuk ponsel kerja, perusahaan perlu lebih ketat. Perangkat karyawan yang mengakses email, dokumen, dan sistem internal harus dipastikan sudah menerima patch. Tim teknologi informasi dapat membuat daftar perangkat yang belum diperbarui dan memberi arahan kepada pengguna.
Orang tua juga perlu membantu anak dan lansia. Banyak pengguna lanjut usia tidak memahami notifikasi update. Mereka bisa menunda pembaruan karena takut ponsel berubah. Padahal, update keamanan justru melindungi mereka dari penipuan digital dan aplikasi berbahaya.
Di rumah, pembaruan ponsel bisa dijadikan kebiasaan bulanan. Sama seperti mengecek tagihan atau membersihkan memori, mengecek patch keamanan perlu menjadi rutinitas.
Jangan Tunggu Ponsel Bermasalah
Banyak orang baru memperhatikan keamanan ketika ponsel sudah bermasalah. Akun tiba tiba keluar sendiri, saldo digital berkurang, muncul aplikasi aneh, atau ada pesan terkirim tanpa diketahui. Pada tahap itu, kerugian bisa telanjur terjadi.
Pembaruan keamanan bekerja sebagai pencegahan. Ia menutup celah sebelum dipakai lebih luas. Karena itu, menunggu tanda kerusakan bukan langkah bijak. Celah digital sering bekerja diam diam dan tidak selalu menampilkan gejala kasat mata.
Ponsel yang terlihat normal belum tentu aman jika patch tertinggal. Begitu pula ponsel yang mahal belum tentu terlindungi jika update tidak dipasang. Harga perangkat tidak menggantikan pembaruan sistem.
Pengguna Android 14, 15, dan 16 sebaiknya memeriksa perangkat hari ini juga. Buka pengaturan, lihat level patch, jalankan pembaruan jika tersedia, lalu restart. Langkah sederhana ini dapat menutup celah yang sudah menjadi perhatian komunitas keamanan global.
Pembaruan Juni Jadi Pengingat Serius
Paket keamanan Android Juni 2026 menjadi pengingat bahwa ponsel modern harus diperlakukan seperti perangkat penting, bukan sekadar alat komunikasi. Di dalamnya ada identitas, uang, pekerjaan, kenangan, dan akses ke banyak layanan.
Celah CVE 2025 48595 menunjukkan bahwa versi Android baru pun tetap perlu dijaga. Android 14, 15, dan 16 masuk daftar terdampak, sementara Google sudah menyiapkan patch melalui level keamanan Juni. Pengguna yang telah menerima update sebaiknya segera memasangnya. Pengguna yang belum mendapat update perlu menjaga perangkat dengan lebih hati hati sambil menunggu giliran.
Di tengah penggunaan ponsel yang semakin intens, pembaruan keamanan menjadi kebiasaan yang tidak boleh ditunda. Notifikasi update sebaiknya tidak lagi dianggap gangguan, melainkan peringatan bahwa perangkat sedang meminta perlindungan tambahan.
Android memberi ruang luas bagi pengguna untuk bekerja, berkreasi, dan berkomunikasi. Ruang luas itu harus dijaga dengan disiplin. Mulai dari update sistem, update aplikasi, sampai kebiasaan tidak memasang file sembarangan, semua menjadi bagian dari perlindungan harian.