Apple Tutup Celah iPhone yang Diduga Dipakai FBI Baca Pesan Apple kembali merilis pembaruan keamanan untuk iPhone dan iPad setelah muncul laporan mengenai celah yang diduga dimanfaatkan penyidik federal Amerika Serikat untuk membaca pesan Signal yang sudah dihapus. Celah tersebut tidak menyerang enkripsi Signal secara langsung, melainkan berkaitan dengan cara sistem iOS menyimpan notifikasi pesan di perangkat. Pembaruan ini membuat isu privasi pengguna iPhone kembali menjadi sorotan, terutama karena menyangkut pesan pribadi, aplikasi terenkripsi, dan akses aparat penegak hukum terhadap data digital.
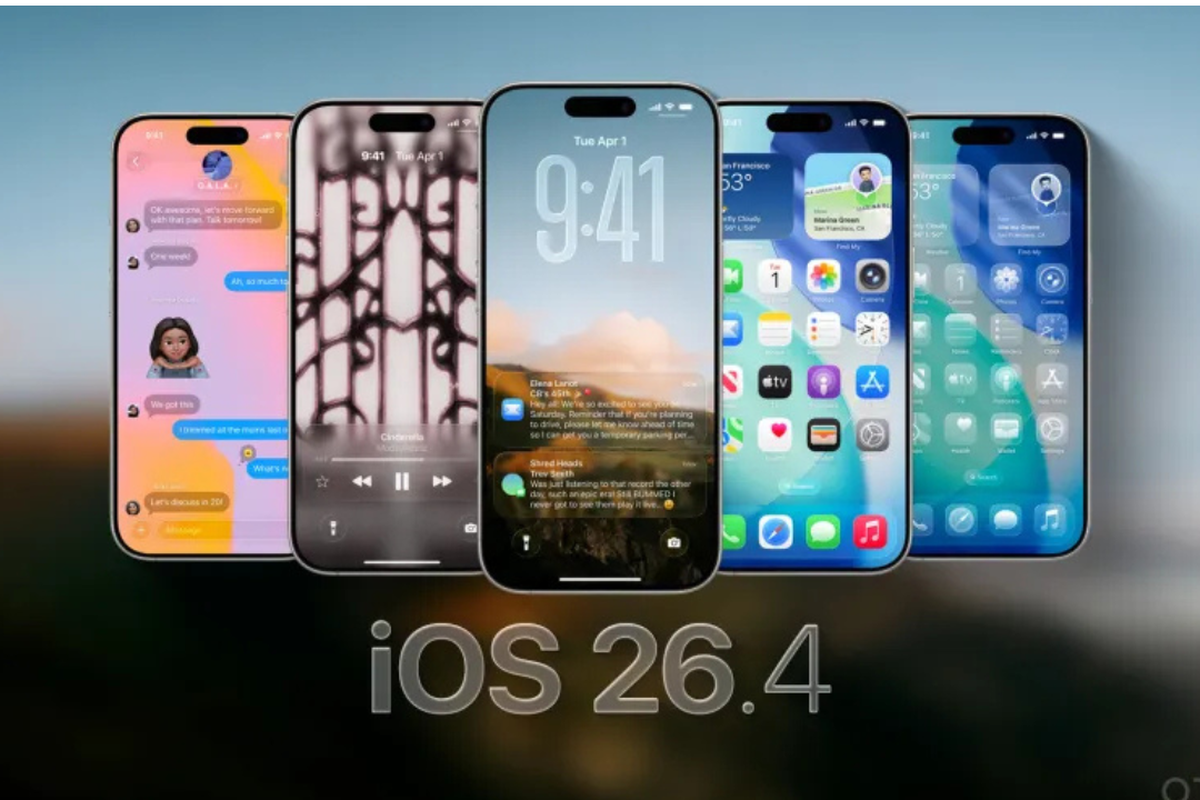
Pembaruan yang dimaksud hadir melalui iOS 26.4.2, iPadOS 26.4.2, iOS 18.7.8, dan iPadOS 18.7.8. Apple menyebut perbaikan ini menangani masalah pada Notification Services yang membuat notifikasi yang seharusnya sudah dihapus masih tersimpan di perangkat. Celah itu dilacak sebagai CVE 2026 28950 dan dijelaskan sebagai masalah pencatatan data yang diperbaiki dengan peningkatan redaksi data.
Celah Berawal dari Notifikasi, Bukan Isi Aplikasi
Kasus ini menjadi menarik karena celah yang dibahas bukan berarti Signal mudah ditembus atau enkripsinya runtuh. Pesan terenkripsi tetap terlindungi di dalam aplikasi. Namun, bagian pratinjau pesan yang muncul sebagai notifikasi di layar iPhone ternyata dapat meninggalkan jejak di basis data notifikasi perangkat.
Dalam penggunaan sehari hari, banyak aplikasi pesan menampilkan cuplikan isi pesan di notifikasi. Cuplikan ini memudahkan pengguna membaca pesan singkat tanpa membuka aplikasi. Namun, fitur yang terlihat sederhana tersebut bisa menjadi titik lemah bila data notifikasi tersimpan lebih lama dari yang seharusnya.
Laporan sejumlah media menyebut FBI dapat membaca kembali pratinjau pesan Signal yang sudah dihapus melalui basis data push notification di iPhone. Artinya, yang diambil bukan isi percakapan langsung dari server Signal, melainkan sisa data notifikasi yang masih berada di perangkat.
Apple Merilis Pembaruan di Luar Jadwal Biasa
Rilis iOS 26.4.2 menarik perhatian karena datang sebagai pembaruan keamanan yang perlu segera dipasang. Apple biasanya merilis pembaruan berkala untuk memperbaiki bug, menambah fitur, atau meningkatkan keamanan. Namun, pembaruan kali ini menjadi lebih menonjol karena dikaitkan dengan laporan pemulihan pesan yang sudah dihapus.
Apple tidak selalu menjelaskan detail teknis setiap celah keamanan secara lengkap. Hal itu dilakukan agar informasi mengenai kerentanan tidak dimanfaatkan pihak lain sebelum banyak pengguna memasang pembaruan. Dalam catatan keamanan, Apple hanya menyebut adanya masalah pada Notification Services dan menyatakan perbaikan dilakukan melalui redaksi data yang lebih baik.
Bagi pengguna umum, pesan terpenting dari pembaruan ini cukup jelas. Perangkat harus segera diperbarui agar tidak menyimpan data notifikasi secara berlebihan. Meski celah ini mencuat karena kasus penegakan hukum, risiko serupa dapat dimanfaatkan oleh pihak lain bila perangkat jatuh ke tangan orang yang memiliki alat forensik digital.
Dugaan Pemanfaatan oleh FBI Jadi Sorotan
Isu ini menjadi ramai karena dikaitkan dengan kemampuan FBI mengambil data pesan yang sudah seharusnya hilang. Dalam laporan yang beredar, penyidik disebut dapat menemukan pratinjau pesan Signal meski aplikasi telah dihapus dan pesan sudah diatur menghilang. Hal ini memunculkan pertanyaan besar tentang seberapa aman pesan sementara bila sistem operasi masih menyimpan jejak notifikasi.
Beberapa laporan menyebut pemulihan dilakukan dari basis data notifikasi iPhone, bukan dari aplikasi Signal. Karena itu, isu ini lebih tepat dilihat sebagai persoalan pada sistem penyimpanan notifikasi iOS. Signal sendiri selama ini dikenal sebagai aplikasi pesan dengan enkripsi ujung ke ujung, tetapi notifikasi yang ditampilkan oleh sistem operasi tetap berada di luar kendali penuh aplikasi.
Kasus ini memperlihatkan bahwa keamanan pesan tidak hanya bergantung pada aplikasi. Sistem operasi, pengaturan notifikasi, cadangan data, akses fisik ke perangkat, dan alat forensik juga berpengaruh. Aplikasi bisa mengenkripsi isi percakapan, tetapi potongan informasi yang muncul di layar dapat menyisakan data di tempat lain.
Pesan Menghilang Tidak Selalu Berarti Tanpa Jejak
Fitur pesan menghilang banyak digunakan karena memberi rasa aman kepada pengguna. Pesan akan terhapus otomatis setelah waktu tertentu, sehingga percakapan tidak tersimpan terlalu lama. Namun, kasus ini memperlihatkan bahwa pesan menghilang tidak selalu berarti semua jejak langsung lenyap dari perangkat.
Jika pratinjau pesan muncul di notifikasi, sistem operasi dapat mencatat data tertentu untuk kebutuhan tampilan, sinkronisasi, atau riwayat notifikasi. Bila data itu tidak dibersihkan dengan benar, pratinjau pesan masih dapat ditemukan oleh alat tertentu meski isi pesan di aplikasi telah dihapus.
Hal inilah yang diperbaiki Apple. Pembaruan tersebut dibuat agar notifikasi yang ditandai untuk dihapus tidak tetap tersimpan secara tidak semestinya. Perbaikan semacam ini penting karena pengguna sering kali mengira penghapusan pesan di aplikasi berarti tidak ada salinan lain di perangkat.
Enkripsi Signal Tidak Langsung Ditembus
Hal penting yang perlu dipahami adalah celah ini tidak menunjukkan bahwa enkripsi Signal berhasil dibobol. Enkripsi ujung ke ujung tetap bekerja untuk melindungi pesan saat dikirim antara pengirim dan penerima. Masalahnya muncul ketika isi pesan atau sebagian isinya ditampilkan oleh sistem notifikasi iPhone.
Dalam skema enkripsi ujung ke ujung, pihak luar tidak dapat membaca pesan di tengah perjalanan. Namun, setelah pesan sampai ke perangkat penerima, aplikasi dan sistem operasi dapat menampilkan pemberitahuan. Jika pemberitahuan itu berisi teks pesan, maka ada potensi jejak di sisi perangkat.
Dengan kata lain, keamanan pesan bukan hanya soal jalur pengiriman. Setelah pesan tiba di ponsel, keamanan bergantung pada cara perangkat menyimpan, menampilkan, dan menghapus data. Itulah sebabnya pembaruan sistem operasi menjadi sama pentingnya dengan memilih aplikasi pesan yang aman.
Pengguna iPhone Diminta Segera Memasang Pembaruan
Pembaruan keamanan iOS 26.4.2 dan iPadOS 26.4.2 tersedia untuk perangkat yang mendukung. Apple juga merilis pembaruan untuk lini perangkat yang masih berada di jalur iOS 18 melalui iOS 18.7.8 dan iPadOS 18.7.8. Pembaruan tersebut ditujukan untuk menutup celah yang sama pada perangkat yang masih menerima dukungan keamanan.
Pengguna dapat memeriksa pembaruan melalui menu Pengaturan, lalu Umum, kemudian Pembaruan Perangkat Lunak. Setelah pembaruan tersedia, perangkat sebaiknya dipasang saat baterai cukup dan terhubung ke jaringan internet stabil.
Pembaruan keamanan tidak selalu terlihat membawa fitur baru. Namun, manfaatnya besar karena menutup celah yang bisa dimanfaatkan untuk membaca data pribadi. Dalam kasus ini, pembaruan menjadi penting bagi pengguna aplikasi pesan pribadi, aktivis, jurnalis, pekerja hukum, pebisnis, dan siapa pun yang menyimpan percakapan sensitif di ponsel.
Perangkat yang Masuk Daftar Perbaikan
Catatan keamanan menyebut celah ini berdampak pada sejumlah perangkat Apple. Untuk iPhone, pembaruan iOS 26.4.2 mencakup iPhone 11 dan model yang lebih baru. Untuk iPad, perbaikan mencakup beberapa model iPad Pro, iPad Air, iPad generasi kedelapan dan yang lebih baru, serta iPad mini generasi kelima dan yang lebih baru.
Daftar ini penting karena tidak semua perangkat Apple berada di versi sistem operasi yang sama. Sebagian pengguna memakai perangkat baru dengan iOS 26, sementara sebagian lain masih memakai perangkat yang mendapat pembaruan keamanan melalui iOS 18.
Pengguna sebaiknya tidak menunda pembaruan hanya karena perangkat masih berjalan normal. Celah keamanan sering tidak terasa dalam penggunaan harian. Namun, risiko muncul ketika perangkat diperiksa dengan alat khusus, dicuri, hilang, atau berpindah tangan tanpa pengamanan yang memadai.
Kenapa Notifikasi Bisa Menjadi Titik Lemah
Notifikasi dirancang untuk kenyamanan. Pengguna dapat melihat pesan masuk, nama pengirim, dan sebagian isi pesan tanpa membuka aplikasi. Fitur ini membuat komunikasi lebih cepat, tetapi juga membuka ruang paparan data.
Pada layar terkunci, notifikasi dapat terlihat oleh orang lain jika pengaturan privasi tidak dibatasi. Di dalam sistem, notifikasi juga dapat memiliki catatan tertentu agar perangkat dapat menampilkan ulang atau mengelola pemberitahuan. Bila catatan ini tidak dihapus dengan benar, data sensitif berpotensi tertinggal.
Dalam kasus pesan terenkripsi, notifikasi menjadi bagian yang perlu diperhatikan. Pesan di dalam aplikasi bisa terlindungi, tetapi pratinjau di luar aplikasi bisa menjadi celah. Karena itu, pengguna yang mengutamakan privasi sebaiknya membatasi tampilan pratinjau pesan di layar terkunci.
Cara Mengurangi Risiko dari Pratinjau Pesan
Pengguna iPhone dapat mengurangi risiko dengan mengubah pengaturan notifikasi. Salah satu langkah yang dapat dilakukan adalah mematikan pratinjau pesan di layar terkunci. Dengan pengaturan ini, iPhone hanya menampilkan bahwa ada pesan masuk tanpa memperlihatkan isi pesannya.
Pengguna juga dapat mengatur notifikasi untuk aplikasi tertentu, terutama aplikasi pesan yang berisi percakapan sensitif. Pratinjau dapat dibuat hanya muncul saat perangkat sudah terbuka, atau bahkan dimatikan seluruhnya.
Langkah ini tidak menggantikan pembaruan sistem, tetapi dapat menambah lapisan perlindungan. Semakin sedikit isi pesan yang muncul di notifikasi, semakin kecil pula peluang pratinjau tersebut meninggalkan data yang bisa dibaca pihak lain.
Hubungan Apple dan FBI Kembali Jadi Perbincangan
Apple dan FBI sudah lama berada dalam perdebatan mengenai akses ke data iPhone. Salah satu peristiwa paling terkenal terjadi setelah kasus penembakan San Bernardino pada 2015. Saat itu, pengadilan memerintahkan Apple membantu FBI membuka iPhone milik pelaku, tetapi Apple menolak membuat perangkat lunak khusus yang dapat melemahkan keamanan iPhone.
Perdebatan tersebut mempertemukan dua kepentingan besar. Aparat penegak hukum membutuhkan akses untuk penyelidikan kasus serius. Di sisi lain, perusahaan teknologi dan pendukung privasi menilai pelemahan keamanan perangkat dapat membahayakan banyak pengguna.
Kasus celah notifikasi ini berbeda dari perselisihan San Bernardino, tetapi tetap berada pada garis besar yang sama. Pertanyaannya tetap sama, yaitu sejauh mana data pribadi di perangkat dapat diakses untuk kepentingan hukum, dan bagaimana menjaga agar akses tersebut tidak melemahkan keamanan pengguna secara luas.
Pembaruan Apple Memperkuat Posisi Privasi Pengguna
Dengan menutup celah ini, Apple menunjukkan bahwa data notifikasi juga harus diperlakukan sebagai bagian sensitif dari privasi pengguna. Selama ini perhatian publik lebih banyak tertuju pada isi aplikasi, kata sandi, foto, dan cadangan awan. Padahal, notifikasi juga dapat membawa informasi penting.
Langkah Apple dapat dilihat sebagai upaya memperkecil jejak data yang tidak perlu. Jika notifikasi sudah dihapus, sistem seharusnya tidak lagi menyimpan informasi yang dapat memunculkan kembali isi pesan. Prinsip ini penting dalam desain keamanan modern.
Bagi perusahaan teknologi, kasus ini menjadi pengingat bahwa fitur kecil pun bisa memiliki konsekuensi besar. Notifikasi tampak sebagai fitur pendukung, tetapi jika menyimpan data terlalu lama, ia dapat berubah menjadi pintu masuk bagi pemeriksaan digital.
Dampak bagi Pengguna Aplikasi Pesan Terenkripsi
Pengguna aplikasi pesan terenkripsi seperti Signal, WhatsApp, iMessage, atau aplikasi lain perlu memahami bahwa keamanan tidak hanya berasal dari enkripsi. Pengaturan perangkat tetap berperan besar. Tampilan notifikasi, cadangan percakapan, akses biometrik, kunci layar, dan pembaruan sistem semuanya ikut menentukan perlindungan data.
Jika pengguna mengaktifkan pratinjau pesan lengkap, orang yang memegang perangkat dapat melihat sebagian isi pesan tanpa membuka aplikasi. Jika perangkat tidak dikunci dengan kata sandi kuat, risiko semakin besar. Jika sistem operasi tidak diperbarui, celah lama tetap terbuka.
Kasus ini membuat pengguna perlu lebih disiplin. Aplikasi yang aman harus didukung kebiasaan penggunaan yang aman pula. Pengaturan privasi tidak boleh hanya dibiarkan mengikuti bawaan perangkat.
Risiko Forensik Digital pada Perangkat Pribadi
Forensik digital adalah proses mengambil, memulihkan, dan menganalisis data dari perangkat elektronik. Dalam penyelidikan resmi, teknik ini dipakai untuk mencari bukti. Namun, secara teknis, metode serupa juga bisa menjadi risiko bila perangkat jatuh ke pihak yang tidak bertanggung jawab.
Data yang tampak sudah hilang tidak selalu benar benar terhapus dari semua bagian sistem. Ada cache, log, basis data sementara, metadata, dan catatan sistem yang bisa tersisa. Celah notifikasi iPhone yang diperbaiki Apple menjadi contoh bagaimana sisa data kecil dapat memiliki nilai besar.
Untuk pengguna umum, pelajaran paling sederhana adalah menjaga akses fisik ke perangkat. Ponsel yang hilang atau dipinjamkan tanpa pengawasan dapat membuka risiko lebih besar, terutama jika tidak dilindungi kata sandi kuat dan pembaruan keamanan terbaru.
Pengaturan yang Sebaiknya Diperiksa Pengguna
Pengguna iPhone dapat memeriksa beberapa pengaturan setelah memasang pembaruan. Pertama, pastikan perangkat sudah menjalankan versi terbaru. Kedua, periksa tampilan pratinjau notifikasi. Ketiga, gunakan kode sandi yang kuat dan hindari kode terlalu mudah ditebak.
Keempat, aktifkan perlindungan tambahan seperti Face ID atau Touch ID sesuai perangkat. Kelima, periksa aplikasi mana saja yang boleh menampilkan notifikasi di layar terkunci. Keenam, pertimbangkan untuk mematikan pratinjau pesan pada aplikasi percakapan sensitif.
Bagi pengguna yang bekerja dengan informasi rahasia, pengaturan ini bukan sekadar pilihan tambahan. Ia menjadi bagian dari kebiasaan keamanan digital yang harus dijalankan setiap hari.
Tabel Ringkas Celah yang Ditutup Apple
Agar lebih mudah dipahami, berikut ringkasan isu yang membuat pembaruan iPhone ini menjadi perhatian.
| Bagian | Keterangan |
|---|---|
| Celah keamanan | CVE 2026 28950 |
| Area terdampak | Notification Services di iOS dan iPadOS |
| Masalah utama | Notifikasi yang ditandai untuk dihapus masih dapat tersimpan |
| Data yang disorot | Pratinjau pesan Signal yang muncul sebagai notifikasi |
| Dugaan pemanfaatan | Dipakai dalam pemeriksaan forensik oleh FBI |
| Perbaikan Apple | Peningkatan redaksi data pada sistem notifikasi |
| Pembaruan tersedia | iOS 26.4.2, iPadOS 26.4.2, iOS 18.7.8, iPadOS 18.7.8 |
| Langkah pengguna | Segera memperbarui sistem dan membatasi pratinjau notifikasi |
Apa Artinya bagi Pemilik iPhone di Indonesia
Pengguna iPhone di Indonesia tidak perlu panik, tetapi perlu segera memperbarui perangkat. Celah seperti ini tidak selalu menyerang pengguna secara acak dari internet. Namun, pembaruan tetap penting karena memperbaiki kelemahan yang sudah diketahui publik.
Bagi pengguna yang memakai aplikasi pesan untuk urusan kerja, bisnis, hukum, organisasi, atau komunikasi pribadi, pengaturan notifikasi perlu diperiksa ulang. Jangan hanya mengandalkan fitur pesan menghilang jika pratinjau pesan masih tampil penuh di layar.
Pembaruan keamanan juga sebaiknya menjadi kebiasaan. Setiap kali Apple merilis perbaikan, pengguna perlu membaca keterangan singkat dan memasangnya sesegera mungkin. Menunda pembaruan berarti membiarkan perangkat tetap berada dalam kondisi rentan.
Persoalan Privasi Tidak Berhenti di Satu Pembaruan
Apple telah menutup celah yang berkaitan dengan notifikasi ini, tetapi persoalan privasi perangkat tidak berhenti pada satu pembaruan. Setiap sistem operasi modern memiliki banyak komponen yang saling terhubung. Aplikasi, notifikasi, penyimpanan lokal, cadangan data, dan layanan awan semuanya dapat membawa risiko masing masing.
Perusahaan teknologi perlu terus memperbaiki cara sistem menghapus data sensitif. Pengguna juga perlu memahami bahwa kenyamanan sering datang bersama risiko. Pratinjau pesan memang memudahkan, tetapi tidak selalu cocok untuk percakapan yang sangat pribadi.
Kasus ini memperlihatkan bahwa perlindungan data digital membutuhkan perhatian dari dua sisi. Produsen perangkat harus menutup celah teknis, sementara pengguna harus mengatur perangkatnya dengan lebih hati hati.